
Firmie, której system księgowy nagle przestał działać z powodu szyfrowania, nie pomoże sama technologia ani ogólna wiedza o przestępstwach komputerowych. W praktyce decydują zapisy umów, procedury wewnętrzne i szybkie decyzje zarządu: kto powiadamia, kto ma prawo wyłączyć serwery, kto zgłasza naruszenie do organu ochrony danych i jakie są zobowiązania wobec kontrahentów. Pierwsze 72 godziny często redukują straty finansowe i wpływ na odpowiedzialność administracyjną lub cywilną bardziej niż ostateczna kwalifikacja karna zdarzenia. Bez skoordynowanej strategii prawnej i technicznej firma ryzykuje utratę dowodów, wyższe odszkodowania i większe kary.
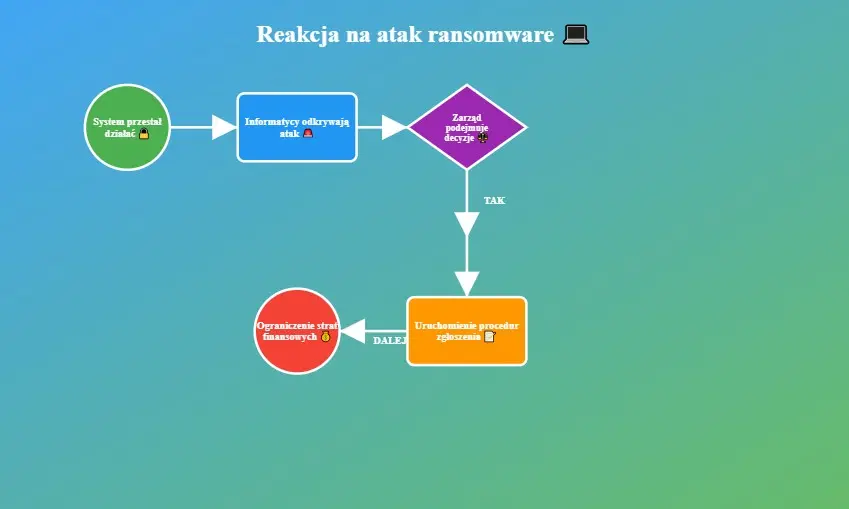
Piątkowy poranek: informatycy odkrywają zaszyfrowane bazy, na ekranie pojawia się żądanie okupu, księgowość stoi, klienci zaczynają dzwonić.
Jak działa prawnik od cyberprzestępczości
Prawnik w tej dziedzinie robi więcej niż tłumaczy przepisy k.k. i UODO — ocenia konsekwencje umów i procedur. Zajmuje się: weryfikacją obowiązków wynikających z SLA, analizą klauzul dotyczących raportowania incydentów, koordynacją powiadomień do kontrahentów oraz organów, przygotowaniem zawiadomień dowodowych i wskazaniem zakresu odpowiedzialności członków zarządu. To działanie procesowe, które równolegle współgra z pracą zespołu IT i firmy ubezpieczeniowej.
Co robić w pierwszych 72 godzinach
Przebieg działań zależy od umów i polityk, ale są kroki powtarzalne i praktyczne:
- zabezpieczenie dowodów — zrzuty ekranu, obrazy dysków, logi z systemów; żadne samodzielne „naprawianie” serwerów;
- uruchomienie procedury zgłoszenia incydentu — zgodnie z polityką bezpieczeństwa i zapisem w SLA;
- kontakt z prawnikiem — szybka ocena obowiązku powiadomienia organu ochrony danych i klientów;
- koordynacja komunikacji — przygotowanie komunikatów dla pracowników i kluczowych kontrahentów;
- zabezpieczenie łańcucha dowodowego (chain of custody) — informacje o dostępie, wykonawcy kopii i czasie ich wykonania).
Klient uruchomił procedury i zgłosił incydent do prawnika.
SLA, umowy i polityki: gdzie zaczyna się odpowiedzialność
W umowach B2B najczęściej decydują zapisy o dostępności usług, obowiązkach raportowania incydentów oraz o limitach odpowiedzialności. Umowa może wymuszać szybkie powiadomienie klienta, z góry ustalone procedury eskalacji oraz obowiązek przeprowadzenia audytu po incydencie. Ubezpieczenie cyber ogranicza koszty, ale warunkiem może być przestrzeganie określonych procedur bezpieczeństwa i terminowe zgłoszenia.
Czy wiesz, że natychmiastowe uruchomienie procedur procesowych i dokumentacja działań często obniżają ryzyko kary administracyjnej lub pozwalają na lepszą negocjację z ubezpieczycielem — szczególnie gdy umowa SLA przewiduje określone obowiązki informacyjne. Przykłady opisane są w analizach branżowych, np. https://www.kkz.com.pl/cyberprzestepczosc/
Największe ryzyko pojawia się wtedy, gdy zarząd pozwala, by prace techniczne i prawne toczyły się niezależnie lub gdy ktoś w firmie „próbuje naprawić” system bez udziału specjalistów. Takie działanie często niszczy cenne logi i utrudnia dowodzenie, że doszło do ataku zewnętrznego.
- Ransomware — złośliwe oprogramowanie szyfrujące pliki i żądające okupu za klucz deszyfrujący.
- Incydent — zdarzenie, które rzeczywiście lub potencjalnie narusza poufność, integralność lub dostępność systemów.
- Forensics — proces badania systemów w celu odtworzenia zdarzeń i zebrania dowodów cyfrowych.
- Chain of custody — dokumentacja od momentu pozyskania dowodu cyfrowego do jego wykorzystania w postępowaniu.
- Powiadomienie do organu ochrony danych — obowiązek wynikający z RODO, zależny od ryzyka naruszenia praw i wolności osób fizycznych.
Najczęstsze błędy — brak wyraźnych procedur, umów SLA nieodzwierciedlających rzeczywistego ryzyka, opóźnione zgłoszenia i samodzielne przywracanie systemów bez dokumentacji. Te błędy zwiększają prawdopodobieństwo roszczeń cywilnych, kar administracyjnych i komplikują obronę w postępowaniu karnym.
Co może zrobić prawnik jeszcze: przygotować wzory zgłoszeń do organów, skoordynować wnioski dowodowe, zająć się negocjacjami z ubezpieczycielem i doradzić, kiedy zawiadomić organy ścigania lub wstrzymać takie zawiadomienie na rzecz zabezpieczenia procesu dowodowego.
Te artykuły mogą Cię zainteresować
- —
Ostrzeżenie: możliwe różnice interpretacyjne — konkretne obowiązki zależą od stanu faktycznego, zapisów umownych i aktualnego brzmienia przepisów.
Pierwsze trzy dni po incydencie często ograniczają straty finansowe i zmniejszają ryzyko sankcji administracyjnych i cywilnych.